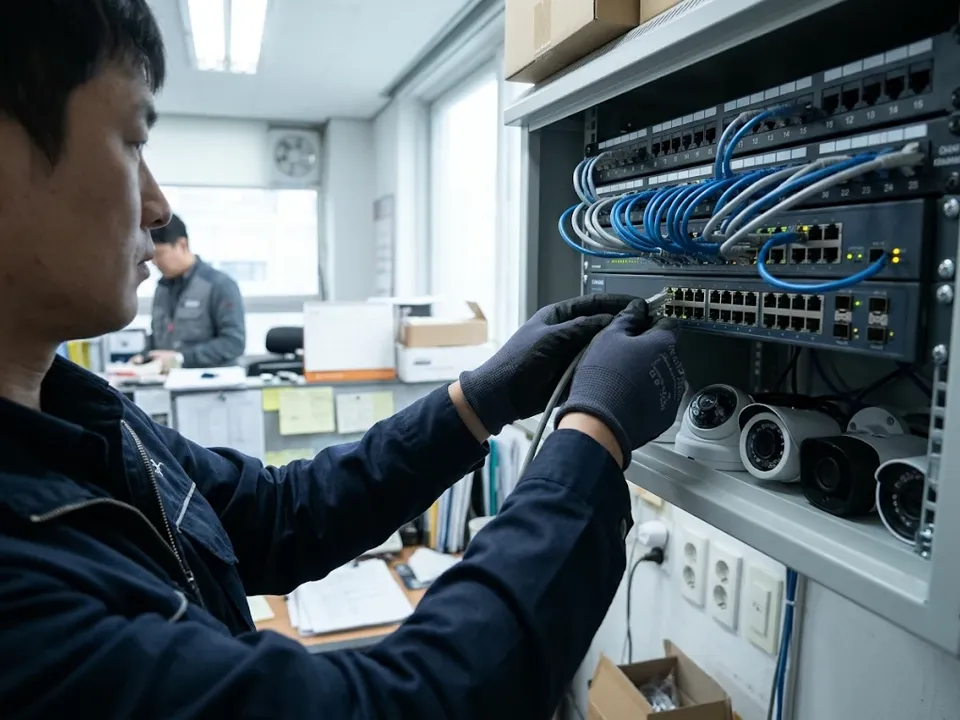
직원이 임의로 꽂은 공유기 때문에 사무실 인터넷이 끊길 때는, 문제가 생긴 PC에서 가짜 IP를 뿌리는 불량 DHCP(Rogue DHCP) 서버 주소를 찾아 해당 공유기를 물리적으로 제거하거나 허브(AP) 모드로 전환해야 하며, 근본적인 차단을 위해서는 매니지드 스위치(Managed Switch, 포트별 보안·트래픽 제어가 가능한 스위치)에서 DHCP 스누핑(DHCP Snooping, 지정된 공식 포트 외에 다른 포트에서 들어오는 DHCP 서버 응답을 자동 차단하는 기능)을 활성화해야 합니다.
어제 퇴근할 때까지 멀쩡하던 사무실 인터넷이 아침 출근과 동시에 일부 자리만 먹통이 되거나, 사내 메신저와 공유 폴더는 안 열리면서 인터넷 검색창도 뜨지 않는다면 누군가 자리에 개인 공유기를 가져다 꽂았을 가능성이 매우 높습니다. 특히 와이파이 신호가 약하다며 책상 밑 벽면 랜선이나 책상 위 허브에 가정용 공유기의 LAN 포트를 연결해 두면, 그 공유기가 사무실 전체로 엉뚱한 192.168.0.x나 192.168.1.x 주소를 뿌리면서 정상 PC들까지 통신 불능에 빠집니다.
한눈에 보는 차이
| 차단·대응 방식 | 작동 원리 | 장점 | 필요한 장비 조건 |
|---|---|---|---|
| 물리적 추적 및 AP 모드 전환 | PC에서 가짜 DHCP 서버 IP를 확인해 장비를 찾아내 제거·설정 변경 | 추가 장비 구매 없이 즉시 장애 복구 가능 | 기존 네트워크 그대로 가능 (재발 방지 기능은 없음) |
| DHCP 스누핑 (DHCP Snooping) | 공식 라우터가 연결된 업링크 포트만 '신뢰 포트'로 지정하고 나머지 포트의 DHCP 서버 신호 차단 | 직원이 개인 공유기를 꽂아도 가짜 IP가 사내망으로 퍼지지 않음 | DHCP 스누핑을 지원하는 L2·L3 매니지드 스위치 필요 |
| 포트 보안 (Port Security / MAC 제한) | 스위치 포트당 허용할 MAC 주소 개수를 1~2개로 제한 | 허브나 공유기처럼 여러 기기가 물린 장비를 꽂으면 포트 자동 차단 | 매니지드 스위치 필요 (자리 이동 시 관리자 해제 필요) |
| 공용 무선 AP 확충 및 사내 규정화 | 음영 지역에 천장형 AP를 설치해 개인 공유기 반입 수요 자체를 해소 | 직원 불편 해소와 네트워크 안정성을 동시에 확보 | 천장형 무선 AP 및 PoE 스위치 구성 |
확인하는 순서
- 인터넷이 끊긴 PC에서 가짜 DHCP 서버 주소 확인하기
장애가 발생한 직원의 PC에서 윈도우 명령 프롬프트(
cmd)를 열고ipconfig /all을 입력합니다. 네트워크 어댑터 항목 중 'DHCP 서버'와 '기본 게이트웨이' IP 주소를 확인했을 때, 원래 회사 메인 라우터 번호가 아닌 낯선 주소(192.168.0.1등)가 찍혀 있다면 사내에 불량 공유기가 연결된 것입니다. 맥(macOS)에서는 터미널에서ipconfig getpacket en0(유선 포트 번호에 따라en1등) 명령으로server_identifier항목의 DHCP 서버 주소를 확인할 수 있습니다. - 가짜 DHCP 서버의 MAC 주소 조회하기
같은 명령 프롬프트 창에서
arp -a를 입력해 방금 확인한 낯선 DHCP 서버 IP 옆에 표시된 12자리 물리적 주소(MAC 주소)를 메모합니다. MAC 주소 앞 6자리를 보면 어떤 제조사의 공유기인지도 대략 파악할 수 있습니다. - 스위치 포트 추적 후 공유기 제거 또는 설정 변경하기 매니지드 스위치를 쓰고 있다면 관리 화면의 MAC 주소 테이블에서 해당 MAC 주소가 어느 번 포트에 물려 있는지 조회해 책상 위치를 바로 찾습니다. 단순 언매니지드 허브를 쓰는 환경이라면 각 부서 단자함이나 책상 아래를 점검해 임의로 연결된 공유기를 찾아 WAN 포트로 옮기거나 허브(AP) 모드로 바꿉니다.
- 매니지드 스위치에 DHCP 스누핑 적용하기 같은 사고가 반복되지 않도록 스위치 관리 화면에서 DHCP 스누핑 기능을 켭니다. 이때 메인 방화벽·라우터가 연결된 상위 포트만 신뢰(Trusted) 포트로 지정하고, 직원 자리로 내려가는 모든 하위 포트는 비신뢰(Untrusted) 포트로 설정하면 누군가 개인 공유기를 꽂아도 가짜 IP 할당 패킷이 스위치 단계에서 차단됩니다.
- 영향받은 PC의 IP 주소 갱신하기
불량 공유기를 제거한 뒤에도 기존에 잘못된 IP를 받았던 PC는 임대 시간이 끝날 때까지 인터넷이 안 될 수 있으므로,
ipconfig /release후ipconfig /renew명령을 실행해 정상 주소를 다시 받아 옵니다.
현장에서 자주 보는 경우
- 직원 5~10명 규모의 소규모 사무실 비용 절감을 위해 포트 제어 기능이 없는 일반 언매니지드 스위칭허브를 쓰는 곳이 많아 DHCP 스누핑을 걸기 어렵습니다. 대신 사무실 구석까지 와이파이가 잘 닿도록 공유기 위치를 중앙으로 옮기거나 유선 AP를 하나 추가해 직원이 개인 공유기를 가져올 이유를 없애는 방식으로 재발을 막습니다.
- 직원 20~50명 규모의 기업 사무실 부서 인원이 늘어나면서 어느 팀에서 임의로 공유기를 꽂았는지 일일이 찾아다니기 어려워집니다. 층별·구역별 분배 스위치를 L2 매니지드 스위치로 교체하고 DHCP 스누핑과 루프 방지 기능을 함께 켜 두면, 특정 자리에서 이상 신호가 발생해도 전사 네트워크로 번지지 않습니다.
- 지식산업센터·공유오피스·복합 상가 현장 여러 호실이나 입주사가 한 층의 공용 배선함이나 복도 단자함을 함께 쓰는 구조에서는 옆 호실 또는 입주 직원이 연결한 공유기 신호가 다른 자리로 넘어오는 사고가 종종 생깁니다. 호실별 업링크 포트 격리와 함께 관리 스위치를 배치해 외부 유입 불량 DHCP를 원천 차단합니다.
함께 많이 묻는 질문
직원이 개인 공유기를 꽂았는데 랜선 루핑까지 겹치면 어떻게 되나요? 공유기 설정을 만지다가 공유기에서 나온 선을 다시 같은 허브나 벽면 포트에 꽂으면 가짜 IP 문제뿐 아니라 패킷이 무한 회전하는 루핑(브로드캐스트 스톰)까지 겹쳐 스위치 전체가 마비됩니다. 이때는 매니지드 스위치에서 DHCP 스누핑과 함께 루프 감지(Loop Detection) 기능을 같이 켜 두어야 안전합니다.
와이파이가 약해서 직원이 공유기를 가져다 꽂는 경우 대안은 무엇인가요? 가정용 공유기를 여러 대 꽂으면 초기화될 때마다 DHCP 서버가 다시 살아나 장애를 일으킵니다. 사무실에서는 라우터 기능이 없는 전용 천장형 무선 AP를 설치하고 메인 컨트롤러나 방화벽에서 통합 관리하는 방식으로 확장해야 안전합니다.
바로 확인하려면
출근 시간마다 원인 모를 IP 충돌과 인터넷 끊김이 반복되어 업무가 마비된다면 현재 사무실 인원과 층별 스위치 구성을 알려 주세요. 이지비아는 전국 사업장에서 통신 배선·랜공사·사무실 네트워크 구성·인터넷·전화 이전을 직접 진행하며, 정보통신공사는 정보통신공사업에 등록된 계열사 '서비스플러스'와 함께 시공합니다. 공사 기간과 비용은 현장 확인 후 견적을 드립니다.
 KT 공식파트너스