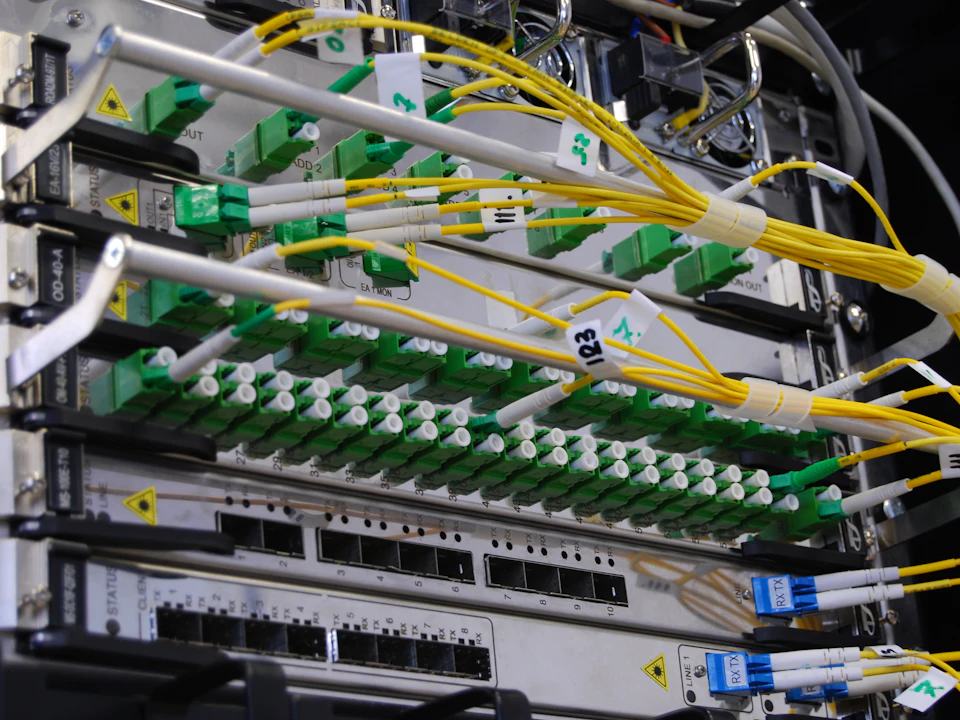
부서 구분 없이 단일 내부망을 쓰는 중소형 사무실에는 L2 스위치가 알맞으며, 여러 층이나 부서별 망 분리(VLAN) 환경에서 내부 트래픽 병목 없이 고속 통신을 처리해야 하는 중견 오피스·사옥에는 L3스위치(코어 스위치 역할)가 필요합니다.
한눈에 보는 차이
| 비교 항목 | 비관리형 L2 스위치 (더미 허브류) | 관리형 L2 스위치 (스마트·매니지드) | L3스위치 (코어·분배 스위치) |
|---|---|---|---|
| 동작 계층 및 기준 | 데이터링크 계층(2계층), MAC 주소 기반 | 데이터링크 계층(2계층), MAC 주소 + 관리 기능 | 네트워크 계층(3계층), MAC 주소 + IP 라우팅 |
| 가상 망 분리(VLAN) | 미지원 (꽂으면 모두 한 네트워크) | VLAN 생성 및 포트별 분리 지원 | VLAN 생성 및 서로 다른 VLAN 간 고속 통신(인터-VLAN 라우팅) 처리 |
| 장애·루핑 제어 | 기능 없음 (루핑 발생 시 전체 마비 우려) | STP·루프백 감지 등 포트 자동 차단 지원 | 고급 라우팅 프로토콜, 이중화(VRRP 등), 접근 제어(ACL) 지원 |
| 네트워크 내 위치 | 소규모 사무실 단독 또는 말단 확장용 | 각 층·구역 책상 PC와 직접 연결되는 액세스(Access) 단 | 여러 대의 L2 스위치가 모이는 중심부(코어·백본 단) |
| 세팅 난이도 | 전원만 꽂으면 즉시 작동 (무설정) | 웹 UI 또는 콘솔(CLI)로 초기 설정 필요 | 네트워크 대역 설계 및 전문 엔지니어 세팅 필수 |
현장에서 이렇게 고릅니다
- 30인 이하 단일 층 일반 사무실: 모든 직원이 같은 파일 서버와 복합기를 공유하고 손님용 와이파이만 공유기 기능으로 분리해 쓰는 환경이라면 굳이 복잡한 L3 장비를 들일 필요가 없습니다. 전 포트 1Gbps를 지원하는 안정적인 L2 스위치(Layer 2 Switch, 단말기의 고유 MAC 주소를 학습해 같은 대역 안에서 데이터를 전달하는 기본 스위치)와 루핑 방지 기능이 들어간 스마트 스위치 정도면 관리 부담 없이 쾌적하게 운영됩니다.
- 부서별 망 분리가 필요한 50인~200인 이상 기업·연구소: 개발망, 재무·인사망, 생산 설비망, 외부 방문객 무선망을 논리적으로 쪼개는 VLAN(Virtual LAN, 물리적으로는 같은 스위치에 꽂혀 있어도 소프트웨어 설정으로 서로 다른 독립 네트워크처럼 분리하는 기술)을 구성할 때 차이가 드러납니다. L2 스위치만 있으면 분리된 부서끼리 꼭 필요한 공용 서버에 접속할 때마다 모든 트래픽이 맨 앞단 방화벽까지 올라갔다 내려오느라 속도가 느려집니다. 이때 중심에 L3스위치(Layer 3 Switch, 스위치의 빠른 하드웨어 처리 속도에 라우터의 IP 경로 지정 기능을 결합한 상위 네트워크 장비)를 두면 내부 대역 간 통신을 하드웨어 칩셋에서 지연 없이 바로 처리해 줍니다.
- 여러 층을 사용하는 사옥·대형 공장·병원: 각 층 통신랙에는 직원 자리와 연결되는 L2 액세스 스위치를 두고, 메인 전산실에는 각 층에서 광케이블이나 10Gbps 업링크로 올라온 선들을 한데 묶는 코어 스위치(Core Switch, 전체 사내 네트워크의 심장부에서 대용량 백본 트래픽을 막힘없이 교차 처리하는 최상위 중심 스위치)로 고성능 L3스위치를 배치하는 계층형 설계를 적용합니다.
시공할 때 확인할 점
- 업링크(Uplink) 대역폭 병목 계산: 24포트 L2 스위치에 물린 PC 24대가 모두 1Gbps로 데이터를 보내는데, 상위 코어 스위치로 올라가는 연결선이 똑같은 1Gbps 한 가닥이면 병목이 생깁니다. 중심부 스위치 간 연결은 10Gbps SFP+ 광포트를 쓰거나 여러 가닥을 하나로 묶는 링크 집계(LAG·LACP) 기술이 지원되는 모델인지 살펴야 합니다.
- 백플레인 용량(스위칭 용량)과 패킷 처리율 확인: 포트 개수가 같더라도 장비 내부에서 동시에 주고받을 수 있는 총 데이터 그릇 크기(Switching Capacity)는 모델마다 차이가 큽니다. 영상 전송이나 백업 트래픽이 많은 회사는 모든 포트가 동시에 최대 속도로 통신해도 지연이 없는 논블로킹(Non-blocking) 규격인지 확인해야 합니다.
- 접근 제어 목록(ACL)으로 부서 간 보안 규칙 정의: L3스위치에서 대역 간 라우팅을 열어 주면 기본적으로 분리된 망끼리 다시 통신이 가능해집니다. "인사팀 대역은 회계 서버만 접근 허용하고 방문객 와이파이 대역은 사내망 접근 전면 차단"처럼 ACL(Access Control List, 출발지·목적지 IP와 포트 번호 기준으로 통신 허용·차단을 정하는 규칙표)을 꼼꼼히 세팅해야 망 분리 목적이 달성됩니다.
- 설정값 백업 및 관리자 문서화: 관리형 L2·L3 장비는 정전이나 초기화 사고에 대비해 세팅 완료 후 구성 파일(Config)을 별도 보관해야 하며, 포트별 VLAN 할당표를 문서로 남겨 두어야 추후 유지보수 담당자가 바뀌어도 혼선이 없습니다.
- 현장 규모와 운영 인력에 맞춘 장비 선정: 스위치·방화벽 제조사는 예를 들어 시스코·주니퍼·아루바·다산네트웍스·포티넷 등 선택지가 넓으며, 사내에 전산 담당자가 상주하는지 혹은 원격·위탁 관리가 편해야 하는지에 따라 알맞은 제품군이 달라지므로 현장 조건에 맞춰 상담 때 정합니다.
바로 확인하려면
무작정 고가의 L3스위치를 도입하고도 세팅 없이 단순 허브처럼 쓰고 계신 사업장이 있는가 하면, 직원이 백 명 가까이 늘었는데도 소형 비관리형 허브 여러 대를 줄줄이 이어 쓰다 매주 먹통을 겪는 곳도 있습니다. 이지비아는 수도권과 강원 지역에서 사무실 네트워크 설계와 스위치 세팅, 랜공사, 통신랙 구축, 인터넷·전화 이전, CCTV 시공을 직접 진행합니다. 층수, 부서 구성, 사내 서버 운영 여부를 알려 주시면 현장 확인 후 견적과 알맞은 망 구성을 안내해 드립니다.
 KT 공식파트너스